
NỘI DUNG
Nếu máy chủ của bạn chạy FastPanel, hãy cập nhật PHP ngay hôm nay để vá lỗ hổng PHP2Shell. Đây là hai lỗ hổng thực thi mã từ xa không cần đăng nhập trong nhân PHP, và bản vá chính thức đã có từ ngày 21/10/2026. Bài viết này hướng dẫn bạn cập nhật PHP trên FastPanel trong 4 bước: chạy updater, kiểm tra từng phiên bản PHP đã cài, chuyển website sang nhánh PHP đã vá nếu cần, rồi khởi động lại dịch vụ và kiểm tra lại.
Trước khi cập nhật, bạn có thể xem Cách kiểm tra phiên bản PHP máy chủ bạn có bị lỗ hổng PHP2Shell không để biết máy chủ của mình có nằm trong diện ảnh hưởng hay không.
Lỗ hổng PHP2Shell nguy hiểm thế nào
Lỗ hổng PHP2Shell là tên gọi chung của hai lỗ hổng nghiêm trọng trong nhân PHP, được định danh CVE-2026-109618 và CVE-2026-109619. Lỗi thứ nhất là hỏng bộ nhớ khi PHP hết bộ nhớ giữa chừng trong lúc dọn dẹp request, lỗi thứ hai là trạng thái của một request đã kết thúc bị request sau đó trên cùng một worker dùng lại. Cả hai đều đạt điểm CVSS 9.2, và kẻ tấn công chưa xác thực chỉ cần gửi một request độc hại là có thể thực thi mã trên máy chủ.
Điểm đáng sợ nhất của lỗ hổng PHP2Shell là nó kích hoạt trước khi code ứng dụng của bạn chạy. Vì vậy, đăng nhập quản trị, tường lửa ứng dụng hay việc cập nhật WordPress và plugin đều không chặn được nó. Lỗi nằm trong chính PHP, nên chỉ có cập nhật PHP mới sửa được.
- Mọi PHP phục vụ request web đều nằm trong diện ảnh hưởng, bao gồm PHP-FPM, mod_php, php-cgi, FrankenPHP và LiteSpeed.
- Mọi website PHP trên máy chủ đều liên quan, không riêng gì WordPress.
- Khai thác đã được ghi nhận ngoài thực tế: nỗ lực đầu tiên xuất hiện từ ngày 17/10/2026, và khai thác diện rộng bùng lên ngay sau khi bản vá phát hành.
Các phiên bản PHP đã vá lỗ hổng PHP2Shell
Ngày 21/10/2026, PHP đã phát hành bản vá cho các nhánh đang được hỗ trợ. Bạn hãy đối chiếu phiên bản mình đang chạy với bảng dưới đây để biết mình đã an toàn hay chưa.
| Nhánh PHP | Phiên bản ảnh hưởng | Bản vá tối thiểu |
|---|---|---|
| 8.2 | 8.2.0 đến 8.2.34 | 8.2.35 |
| 8.3 | 8.3.0 đến 8.3.35 | 8.3.36 |
| 8.4 | 8.4.0 đến 8.4.26 | 8.4.27 |
| 8.5 | 8.5.0 đến 8.5.11 | 8.5.12 |
PHP 8.1 trở xuống đã hết hỗ trợ chính thức nên không có bản phát hành vá lỗ hổng PHP2Shell. Nhóm bảo mật PHP chỉ công bố bản vá nguồn tối thiểu cho 7.4, 8.0 và 8.1, dành cho người tự biên dịch PHP. Với máy chủ FastPanel, hướng xử lý thực tế là chuyển website sang nhánh PHP đang hỗ trợ đã vá, xem bước 3 bên dưới.
Một lưu ý quan trọng với FastPanel: tại thời điểm viết bài, chưa có thông báo chính thức riêng của FastPanel liệt kê các bản PHP đã vá lỗ hổng PHP2Shell. Vì vậy, sau khi chạy updater, bạn vẫn phải kiểm tra số phiên bản thực tế của từng nhánh. Việc một phiên bản xuất hiện trong panel chưa đủ để kết luận nó đã vá.
Cập nhật PHP trên FastPanel trong 4 bước
Bạn cần quyền SSH root vào máy chủ. Trước khi bắt đầu, hãy chụp snapshot hoặc sao lưu máy chủ, và thực hiện vào giờ thấp điểm vì dịch vụ PHP sẽ cần khởi động lại.
Bước 1: Chạy updater của FastPanel
FastPanel mặc định tự cập nhật theo lịch cron, nhưng để ép cập nhật ngay, bạn chạy lệnh sau qua SSH. Cách này cũng được tài liệu chính thức của FastPanel hướng dẫn cho trường hợp cần cập nhật thủ công.
/usr/local/fastpanel2/app/updater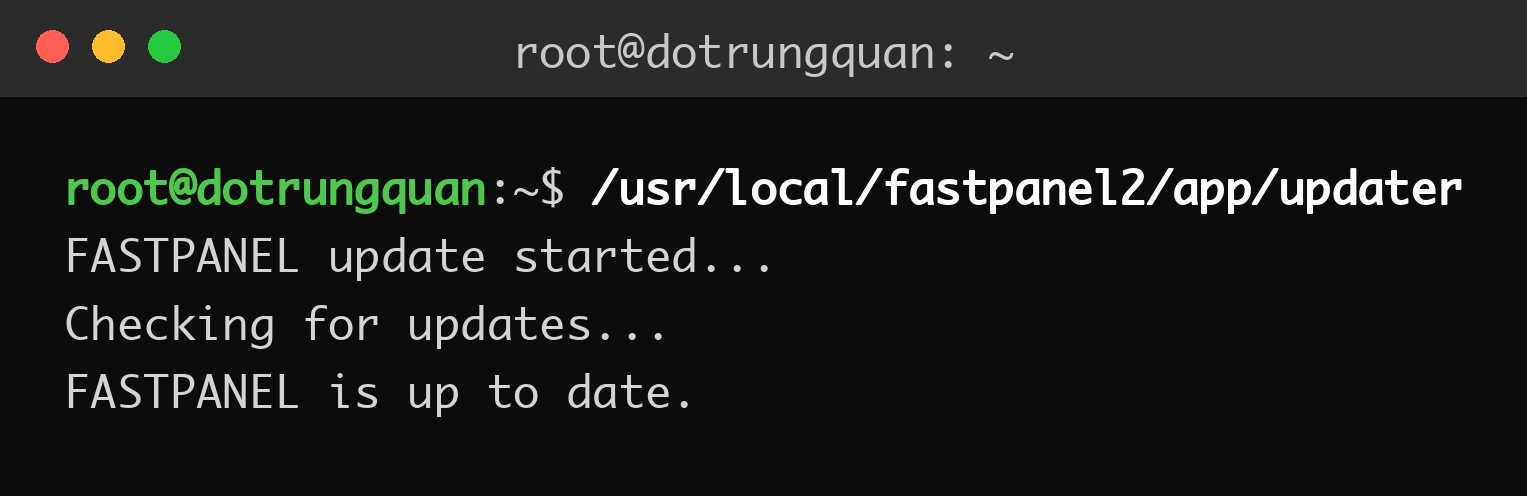
Lệnh updater đưa FastPanel lên bản mới nhất. Sau khi chạy xong, đừng vội kết luận máy chủ đã an toàn, vì updater cập nhật panel, còn việc PHP đã vá lỗ hổng PHP2Shell hay chưa phải đối chiếu bằng số phiên bản thực tế ở bước 2.
Nếu updater báo panel đã ở bản mới nhất nhưng số phiên bản PHP ở bước 2 vẫn thấp hơn bản vá, nghĩa là kho gói của panel chưa phát hành bản PHP đã vá cho nhánh đó. Khi đó, bạn đừng chờ đợi trong lúc website vẫn phơi nhiễm với lỗ hổng PHP2Shell: chuyển website sang nhánh PHP đã vá theo bước 3, giữ các biện pháp giảm thiểu ở cuối bài trong lúc chờ, và chạy lại updater khi FastPanel có bản cập nhật mới.
Bước 2: Kiểm tra từng phiên bản PHP đã cài
Trên FastPanel, các phiên bản PHP nằm trong thư mục /opt/phpXX, với XX là số phiên bản như 80, 81, 82. Bạn liệt kê các phiên bản đã cài, rồi kiểm tra từng bản bằng đường dẫn đầy đủ tới binary của nó, ví dụ:
ls /opt/ | grep php/opt/php82/bin/php -v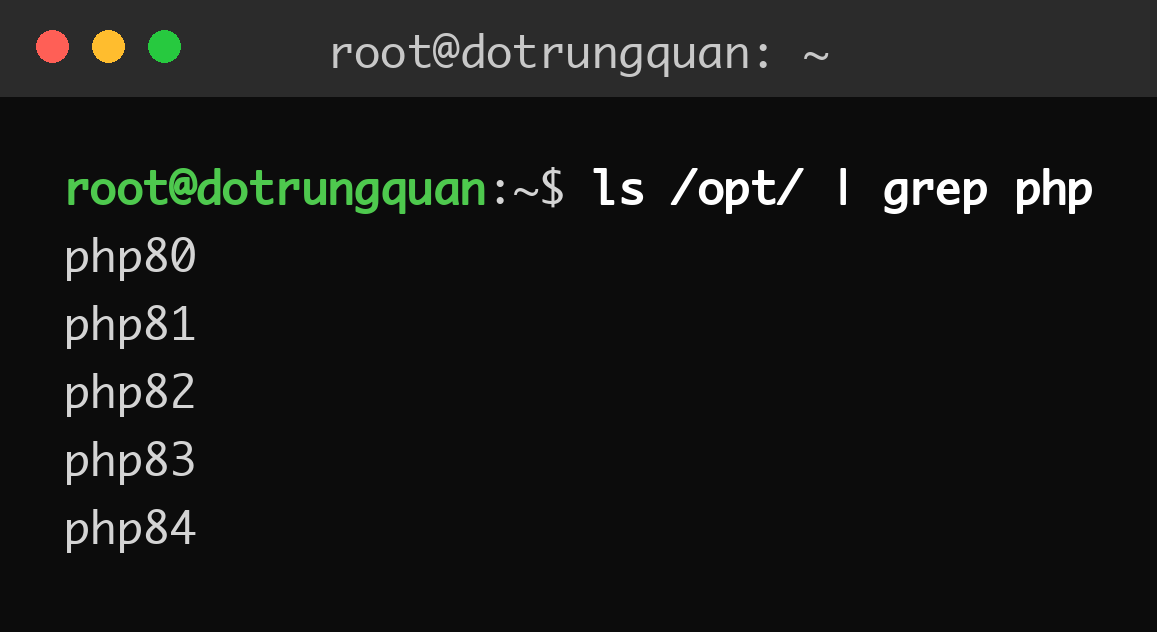
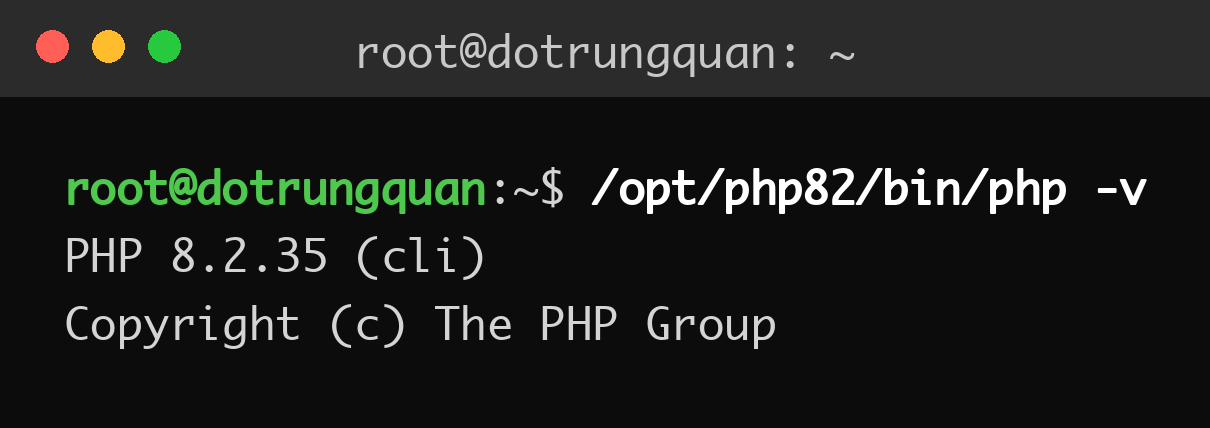
Đọc kết quả theo bảng ở trên: số phiên bản bằng hoặc cao hơn bản vá tối thiểu của nhánh đó mới coi là đã vá. Bạn phải kiểm tra hết mọi phiên bản đã cài, không chỉ bản mặc định của dòng lệnh, vì mỗi website có thể dùng một phiên bản PHP riêng qua PHP-FPM.
Bước 3: Chuyển website sang nhánh PHP đã vá
Nếu website đang dùng nhánh chưa vá hoặc nhánh đã hết hỗ trợ như 8.1 trở xuống, hãy chuyển nó sang nhánh đã vá. Trong FastPanel, bạn cài phiên bản PHP cần dùng tại Settings → Applications, sau đó vào thẻ website, chọn Options → PHP Handler, chọn chế độ FastCGI và chọn phiên bản PHP đã vá rồi lưu lại. Với phiên bản PHP dòng lệnh của từng user, bạn chỉnh tại Management → Users → Edit User, mục PHP Version (CLI).
Sau khi đổi nhánh PHP, bạn kiểm tra lại website: tải lại trang chính, trang đăng nhập quản trị và một form gửi dữ liệu để chắc chắn ứng dụng tương thích với nhánh mới. Nếu phát sinh lỗi, bạn có thể chuyển tạm website về nhánh cũ trong lúc khắc phục, nhưng đừng để website chạy lâu dài trên nhánh chưa vá lỗ hổng PHP2Shell.
Bước 4: Khởi động lại dịch vụ PHP và kiểm tra lại
Đây là bước nhiều người bỏ sót nhất. Sau khi cập nhật, các worker PHP cũ vẫn chạy binary cũ trong bộ nhớ, và máy chủ vẫn còn dễ bị tấn công cho tới khi dịch vụ được khởi động lại. Trong FastPanel, bạn khởi động lại dịch vụ PHP của từng phiên bản vừa cập nhật, sau đó kiểm tra lại bằng cả hai cách: dòng lệnh và website.
Để kiểm tra phiên bản website đang chạy, bạn tạo một file info.php trong thư mục website với nội dung sau, mở nó qua trình duyệt để xem phiên bản thực tế, rồi xóa file ngay sau khi kiểm tra xong:
<?php phpinfo(); ?>Bạn nhớ xóa file info.php ngay sau khi kiểm tra, vì file này lộ toàn bộ cấu hình máy chủ cho bất kỳ ai truy cập được. Đây cũng là lúc bạn đối chiếu lần cuối: phiên bản website đang chạy phải khớp với nhánh đã vá lỗ hổng PHP2Shell.
Kiểm tra đã vá xong lỗ hổng PHP2Shell
- Mọi phiên bản PHP đã cài đều đạt hoặc vượt bản vá tối thiểu của nhánh: 8.2.35, 8.3.36, 8.4.27, 8.5.12.
- Phiên bản PHP website đang chạy, xem qua info.php, khớp với nhánh đã vá.
- Dịch vụ PHP đã được khởi động lại sau khi cập nhật, không còn worker cũ chạy binary cũ.
- Không còn website nào chạy nhánh 8.1 trở xuống mà chưa có phương án xử lý.
Ngoài ra, bạn nên rà lại log từ ngày 17/10/2026 trở đi để tìm dấu hiệu đã có người thăm dò lỗ hổng PHP2Shell. Hai dấu hiệu thường gặp là các request POST chứa PHP_SESSION_UPLOAD_PROGRESS với body multipart lớn bất thường, và chuỗi lỗi Allowed memory size exhausted xuất hiện dày đặc ngay khi request mới bắt đầu, trước cả khi ứng dụng ghi log. Nếu thấy dấu hiệu này, hãy coi máy chủ là diện nghi ngờ bị xâm nhập và kiểm tra sâu thêm thay vì chỉ cập nhật rồi thôi.
Giảm thiểu tạm thời nếu chưa cập nhật được ngay
Nếu bạn chưa thể cập nhật ngay, hai cấu hình sau giúp giảm bề mặt tấn công trong lúc chờ, nhưng chúng không thay thế bản vá. Nghiên cứu ngày 26/10/2026 cho thấy tắt session.upload_progress cũng không bảo vệ hoàn toàn trước lỗ hổng PHP2Shell, vì vậy hãy coi đây là biện pháp câu giờ, không phải cách sửa.
session.upload_progress.enabled = 0Trên PHP 8.5, bạn đặt thêm fatal_error_backtraces = 0 trong php.ini, sau đó khởi động lại các worker PHP để cấu hình có hiệu lực. Ngoài ra, bạn có thể chặn hoặc giới hạn request multipart quá lớn ở tầng reverse proxy hoặc tường lửa trong lúc chờ bản vá. Dù vậy, thứ tự ưu tiên vẫn không đổi: cập nhật PHP trước, các biện pháp này chỉ đứng sau.
Câu hỏi thường gặp
Chạy updater của FastPanel có làm website ngừng hoạt động không?
Updater cập nhật panel, website chỉ gián đoạn ngắn lúc dịch vụ PHP khởi động lại. Bạn nên làm vào giờ thấp điểm và chụp snapshot hoặc sao lưu máy chủ trước khi cập nhật.
Cập nhật WordPress và plugin có vá được lỗ hổng PHP2Shell không?
Không. Lỗi nằm trong nhân PHP, còn WordPress, theme và plugin chạy phía trên PHP. Cập nhật CMS không thay đổi PHP, vì vậy bạn vẫn phải cập nhật PHP.
Máy chủ còn PHP 8.1 trở xuống thì xử lý thế nào?
PHP 8.1 trở xuống không có bản vá chính thức cho lỗ hổng PHP2Shell. Hướng xử lý thực tế là chuyển website sang nhánh đang hỗ trợ đã vá, từ 8.2 trở lên, và kiểm tra tương thích ứng dụng sau khi chuyển.
Làm sao biết website đang chạy PHP phiên bản nào?
Bạn tạo file info.php với nội dung phpinfo trong thư mục website, mở nó qua trình duyệt để xem phiên bản thực tế, rồi xóa file ngay sau khi kiểm tra xong.
Cập nhật xong mà số phiên bản vẫn thấp hơn bản vá thì sao?
Nghĩa là panel chưa phát hành bản vá cho nhánh đó. Bạn chuyển website sang nhánh đã vá, giữ biện pháp giảm thiểu trong lúc chờ, và chạy lại updater khi panel có bản cập nhật mới.
Tóm lại, với lỗ hổng PHP2Shell, thứ tự đúng là cập nhật PHP trước, khởi động lại dịch vụ, rồi kiểm tra cả dòng lệnh lẫn website, cuối cùng rà log từ ngày 17/10 để tìm dấu hiệu thăm dò. Đừng dừng ở việc chạy updater mà không đối chiếu số phiên bản, vì đó là cách phổ biến nhất khiến máy chủ tưởng đã vá nhưng thực ra vẫn còn dễ bị tấn công. Nếu bạn chưa rõ máy chủ của mình có nằm trong diện ảnh hưởng hay không, hãy đọc lại Cách kiểm tra phiên bản PHP máy chủ bạn có bị lỗ hổng PHP2Shell không trước khi bắt đầu.

Với kinh nghiệm thực chiến từ việc tiếp xúc hàng ngày với vô vàn vấn đề về Website, Hosting, VPS, Server tại Phòng Kỹ thuật AZDIGI, mình luôn ấp ủ niềm đam mê chia sẻ kiến thức.
Mình xây dựng các blog không chỉ để tự trau dồi kỹ năng mà còn để cung cấp những tài liệu, hướng dẫn hữu ích nhất đến cộng đồng. Rất mong nhận được sự quan tâm của các bạn!
Để lại thông tin, mình sẽ phản hồi ngay.
2 comments
root@vps-65c1bfa3:~# ls /opt/ | grep php
fphp
php74
có cần phải update không bạn.
Output cho thấy vps anh chỉ có php 7.4 không có 8.2 trở lên. 7.4 không có bản vá nên anh tắt ham nguy hiểm và cài thêm PHP 8.2 trở lên nhé.