NỘI DUNG
Video hướng dẫn
nftables là gì? Vì sao bây giờ ai quản trị server cũng nên biết
Nếu bạn đã từng viết rule iptables thì sẽ thấy quen thuộc, nhưng nftables không phải là một phiên bản mới của iptables. Nó là bộ khung lọc gói tin thế hệ mới trong nhân Linux, được thiết kế để thay thế hoàn toàn iptables, ip6tables, arptables và ebtables bằng một công cụ duy nhất.
Điểm khác biệt lớn nhất nằm ở chỗ này: iptables dùng nhiều bảng và nhiều công cụ riêng lẻ cho IPv4, IPv6, ARP và bridge, mỗi cái một cú pháp, một cách lưu trữ. nftables gom tất cả về một ruleset duy nhất, một câu lệnh duy nhất là nft, và một cú pháp duy nhất cho mọi loại lưu lượng. Bạn viết một ruleset là quản lý được cả IPv4 lẫn IPv6, cả filter lẫn NAT.
Bài viết này giới thiệu nftables là gì, nó làm được những gì, điểm mạnh của nó so với iptables và các bộ quản lý như CSF hay firewalld, rồi hướng dẫn cài đặt trên các hệ điều hành phổ biến, tập lệnh thường dùng, cách dùng cơ bản và cách dùng nâng cao, kèm ảnh mô phỏng từng bước.
nftables là gì?
nftables gồm hai thành phần chính. Thứ nhất là bộ khung trong nhân Linux, chịu trách nhiệm lọc và xử lý gói tin thật sự. Thứ hai là công cụ dòng lệnh nft chạy ở userspace, dùng để tạo, xem, sửa và xóa rule. Khi bạn gõ một lệnh nft, công cụ này dịch rule thành bytecode rồi nạp vào nhân, nhân sẽ thực thi trực tiếp nên hiệu năng rất cao.
Để hiểu nftables, bạn chỉ cần nắm bốn khái niệm xếp tầng như sau:
- Table là một nhóm rule thuộc về một họ địa chỉ, ví dụ họ inet dùng chung cho cả IPv4 và IPv6, họ ip chỉ cho IPv4, họ ip6 chỉ cho IPv6.
- Chain là một chuỗi rule gắn vào một điểm móc trong đường đi của gói tin, ví dụ chain input xử lý gói tin đi vào máy, chain output xử lý gói tin đi ra, chain forward xử lý gói tin đi qua máy.
- Rule là một dòng điều kiện và hành động, ví dụ gói TCP tới cổng 22 thì cho qua, gói từ một IP cụ thể thì chặn.
- Set là một tập hợp có tên, ví dụ tập hợp các IP bị chặn, để rule tham chiếu tới thay vì viết từng IP một.
Một ruleset nftables thường được lưu trong file /etc/nftables.conf và nạp vào nhân khi khởi động dịch vụ. Bạn có thể viết ruleset bằng tay, nạp bằng một lệnh duy nhất, và toàn bộ ruleset được áp dụng theo kiểu nguyên tử, tức là hoặc nạp thành công toàn bộ, hoặc giữ nguyên ruleset cũ nếu có lỗi.
Chức năng chính của nftables
nftables làm được gần như mọi việc mà iptables làm được, nhưng gom về một chỗ:
- Lọc gói tin: cho phép hoặc chặn lưu lượng theo IP nguồn, IP đích, cổng, giao thức, trạng thái kết nối, giao diện mạng.
- NAT: masquerade cho máy làm gateway, DNAT để chuyển tiếp cổng vào máy trong mạng nội bộ, redirect để chuyển hướng lưu lượng sang một cổng khác trên cùng máy.
- Theo dõi kết nối: phân biệt kết nối mới, kết nối đã thiết lập, kết nối liên quan và kết nối không hợp lệ để viết rule chính xác hơn.
- Set và map: quản lý danh sách IP, dải mạng, cổng và cặp ánh xạ một cách hiệu quả, kể cả danh sách hàng chục nghìn mục mà không làm chậm hệ thống.
- Giới hạn tốc độ và số kết nối: chống flood, chống quét cổng, chống brute-force bằng limit và đếm kết nối.
- Ghi log: ghi lại gói tin bị chặn kèm tiền tố để bạn tra cứu trong nhật ký hệ thống.
- Chia nhỏ ruleset: include nhiều file con, kiểm tra cú pháp trước khi nạp, sao lưu và khôi phục toàn bộ ruleset bằng một lệnh.
Điểm mạnh của nftables
So với iptables, nftables mạnh hơn ở những điểm sau:
- Một cú pháp cho mọi thứ: không còn cảnh nhớ riêng lệnh iptables, ip6tables, arptables, ebtables. Một ruleset họ inet là xử lý được cả IPv4 và IPv6.
- Hiệu năng tốt hơn với danh sách lớn: set và map được tối ưu trong nhân, tra cứu hàng chục nghìn IP vẫn nhanh, trong khi iptables phải duyệt từng rule một.
- Cập nhật nguyên tử: nạp ruleset mới là thay toàn bộ trong một lần, không có khoảng trống giữa chừng như khi chạy từng lệnh iptables nối tiếp nhau.
- Cú pháp dễ đọc hơn: rule viết gần với ngôn ngữ tự nhiên, ví dụ tcp dport 22 accept đọc là hiểu ngay, không còn chuỗi -A INPUT -p tcp –dport 22 -j ACCEPT khó nhớ.
- Hỗ trợ sẵn nhiều tính năng hiện đại: set có timeout để tự hết hạn, map để ánh xạ, verdict map để gom nhiều quyết định, giới hạn tốc độ tích hợp sẵn.
So với các bộ quản lý như CSF, UFW hay firewalld, nftables không ngon hơn về độ tiện mà ngon hơn về quyền kiểm soát. CSF và firewalld sinh ra để bạn quản lý nhanh bằng lệnh ngắn hoặc giao diện, còn nftables sinh ra để bạn viết đúng rule mình muốn, tối ưu theo đúng nhu cầu của server. Nếu bạn thích tự tay kiểm soát từng rule và cần hiệu năng cao thì nftables là lựa chọn đúng. Nếu bạn cần chặn nhanh một IP mỗi ngày và thích giao diện panel thì CSF vẫn tiện hơn.
Hướng dẫn cài đặt nftables trên các hệ điều hành
Hầu hết distro mới đều đã có sẵn bộ khung nftables trong nhân, bạn chỉ cần cài gói nftables để có lệnh nft. Cài đặt như sau:
Trên Debian và Ubuntu:
apt update
apt install -y nftables
Trên RHEL, AlmaLinux và Rocky Linux:
dnf install -y nftablesTrên Arch Linux:
pacman -S nftables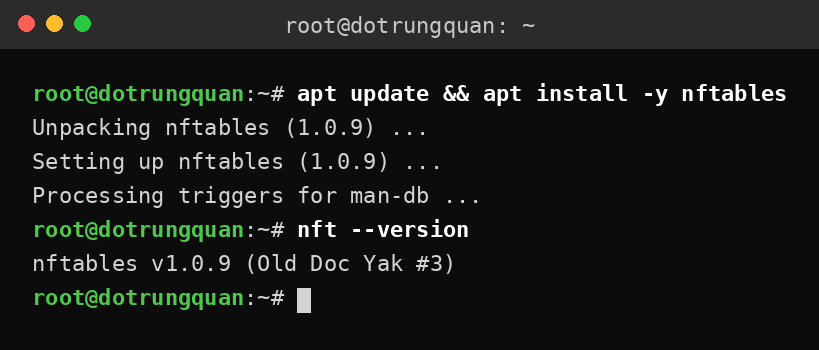
Cài xong thì kiểm tra phiên bản và bật dịch vụ để ruleset tự nạp khi khởi động:
nft --version
systemctl enable --now nftables
File cấu hình mặc định nằm ở /etc/nftables.conf. Dịch vụ nftables khi khởi động sẽ nạp đúng file này, vì vậy mọi ruleset bạn viết xong nên lưu vào file đó để không bị mất sau khi reboot.
Tập lệnh nftables thường dùng
Dưới đây là những lệnh bạn sẽ dùng hàng ngày với nftables:
nft list rulesetXem toàn bộ ruleset đang chạy trong nhân.
nft list table inet filterChỉ xem một table cụ thể.
nft list chain inet filter inputChỉ xem một chain cụ thể.
nft list set inet filter blacklistXem nội dung một set cụ thể.
nft list ruleset --handleXem ruleset kèm số handle của từng rule, dùng khi cần xóa rule theo số.
nft -f /etc/nftables.confNạp ruleset từ file.
nft -c -f /etc/nftables.confChỉ kiểm tra cú pháp file ruleset mà không nạp, nên chạy lệnh này trước mỗi lần nạp thật.
nft flush rulesetXóa sạch toàn bộ ruleset đang chạy, dùng cẩn thận vì sau lệnh này máy sẽ không còn rule nào.
nft add table inet filterTạo một table mới.
nft delete table inet filterXóa một table cùng toàn bộ chain và rule trong đó.
nft add rule inet filter input tcp dport 80 acceptThêm một rule vào cuối chain.
nft delete rule inet filter input handle 5Xóa rule có số handle là 5.
Cách dùng cơ bản
Bước 1: Tạo table và chain mặc định
Mọi ruleset đều bắt đầu từ việc tạo table và chain. Ví dụ dưới đây tạo table họ inet tên filter với ba chain: input chặn mặc định, forward chặn mặc định và output cho qua mặc định:
nft add table inet filter
nft add chain inet filter input '{ type filter hook input priority filter; policy drop; }'
nft add chain inet filter forward '{ type filter hook forward priority filter; policy drop; }'
nft add chain inet filter output '{ type filter hook output priority filter; policy accept; }'
Chính sách policy drop ở chain input nghĩa là mọi gói tin đi vào mà không khớp rule cho phép nào sẽ bị chặn. Đây là cách làm an toàn nhất: mặc định chặn hết, chỉ mở đúng thứ cần thiết.
Bước 2: Cho phép loopback và kết nối đã thiết lập
Trước khi mở bất kỳ cổng nào, bạn phải có hai rule nền tảng sau, nếu không nhiều dịch vụ trên máy sẽ tự chặn lẫn nhau:
nft add rule inet filter input iif "lo" accept
nft add rule inet filter input ct state established,related accept
Rule đầu cho phép lưu lượng nội bộ qua giao diện loopback. Rule thứ hai cho phép gói tin trả lời của các kết nối mà máy bạn đã khởi tạo trước đó, ví dụ máy bạn truy vấn DNS ra ngoài thì gói trả lời được vào lại.
Bước 3: Mở port
Mở cổng SSH, HTTP và HTTPS cho mọi IP:
nft add rule inet filter input tcp dport 22 accept
nft add rule inet filter input tcp dport 80 accept
nft add rule inet filter input tcp dport 443 accept
Mở một dải cổng, ví dụ dải cổng passive FTP từ 30000 đến 31000:
nft add rule inet filter input tcp dport 30000-31000 acceptMở cổng UDP, ví dụ cổng DNS 53:
nft add rule inet filter input udp dport 53 acceptMở nhiều cổng không liên tiếp trong một rule duy nhất bằng set ẩn danh:
nft add rule inet filter input tcp dport '{ 22, 80, 443 }' accept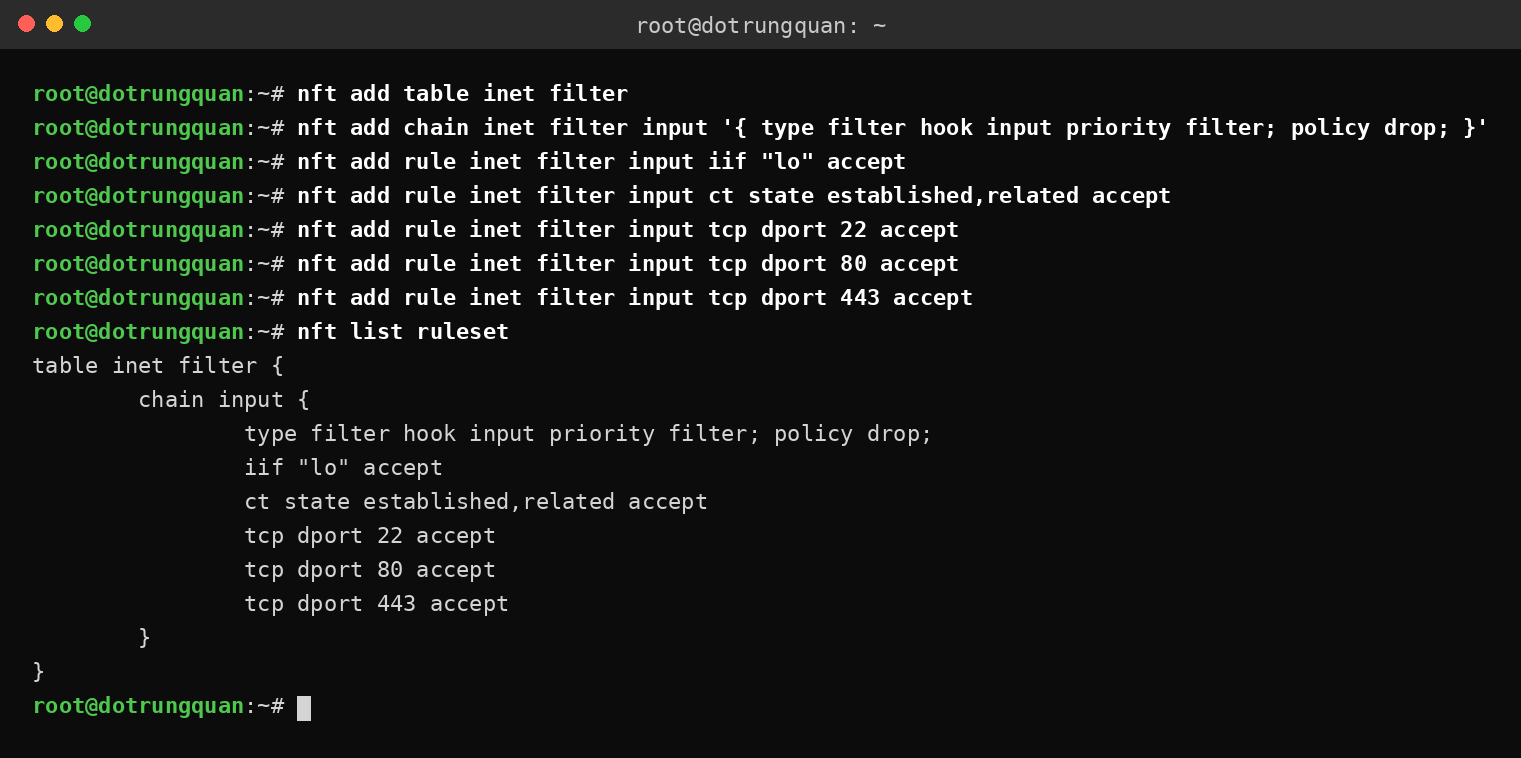
Bước 4: Chặn port
Chặn một cổng cụ thể, ví dụ không cho ai truy cập cổng 3306 MySQL từ ngoài:
nft add rule inet filter input tcp dport 3306 dropVì chain input đã có policy drop nên thực ra cổng nào không được mở là đã bị chặn rồi. Rule drop tường minh chỉ cần khi bạn muốn chặn riêng một cổng trong khi chain đang ở policy accept, hoặc muốn ghi log trước khi chặn.
Bước 5: Mở IP và chặn IP
Mở toàn bộ lưu lượng từ một IP tin cậy, ví dụ IP văn phòng của bạn:
nft add rule inet filter input ip saddr 203.0.113.10 acceptChặn toàn bộ lưu lượng từ một IP cụ thể:
nft add rule inet filter input ip saddr 203.0.113.45 dropChặn một dải mạng:
nft add rule inet filter input ip saddr 203.0.113.0/24 dropLưu ý về thứ tự: nftables duyệt rule từ trên xuống dưới và dừng ở rule khớp đầu tiên. Vì vậy rule mở IP tin cậy phải đặt trước rule chặn dải mạng chứa IP đó, nếu không IP tin cậy cũng bị chặn theo.
Bước 6: Kiểm tra một IP có bị chặn không
Có hai cách kiểm tra nhanh. Cách thứ nhất là xem ruleset và lọc theo IP:
nft list ruleset | grep 203.0.113.45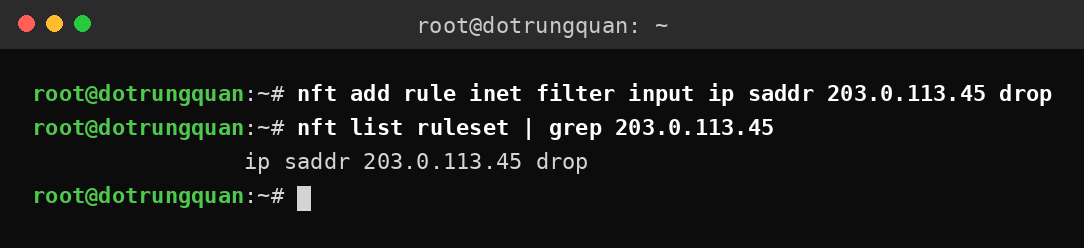
Nếu IP xuất hiện trong một rule drop thì IP đó đang bị chặn. Cách thứ hai là xem trực tiếp set chứa IP đó, sẽ nói kỹ ở phần nâng cao:
nft list set inet filter blacklistNgoài ra bạn có thể kiểm tra bằng cách xem log hệ thống nếu rule chặn có kèm log, gói tin từ IP bị chặn sẽ xuất hiện trong log với tiền tố bạn đã đặt.
Bước 7: Cho phép ping và chặn ping
Cho phép ping vào để tiện kiểm tra máy có sống không:
nft add rule inet filter input icmp type echo-request acceptNgược lại, nếu bạn không muốn máy trả lời ping để giảm bị quét:
nft add rule inet filter input icmp type echo-request dropBước 8: Xem, xóa rule và lưu ruleset
Xem ruleset kèm số handle rồi xóa rule theo số:
nft list ruleset --handle
nft delete rule inet filter input handle 5
Sau khi ruleset đã ưng ý thì lưu lại để không mất khi reboot:
nft list ruleset > /etc/nftables.conf
systemctl restart nftables
Và luôn kiểm tra cú pháp trước khi nạp file ruleset mới:
nft -c -f /etc/nftables.confLưu ý an toàn khi làm việc với nftables
Làm việc với firewall từ xa luôn có nguy cơ tự khóa chính mình. Bạn nên giữ nguyên một phiên SSH đang mở sẵn trước khi thay đổi rule, và luôn thêm rule cho phép SSH trước khi đặt policy drop cho chain input. Nếu có điều kiện thì thao tác từ console của nhà cung cấp VPS, hoặc đặt một lệnh hẹn giờ xóa ruleset sau vài phút để lỡ khóa thì hệ thống tự mở lại.
Cách dùng nâng cao
Set có timeout: tự động chặn IP brute-force SSH
Đây là cách dùng nâng cao phổ biến nhất và cũng là cách thay thế LFD của CSF bằng nftables thuần. Ý tưởng là tạo một set có cờ timeout, rồi viết rule tự động đưa IP vào set mỗi khi IP đó mở kết nối SSH mới quá nhanh, và IP sẽ tự ra khỏi set khi hết hạn mà không cần bạn dọn tay:
nft add set inet filter blacklist '{ type ipv4_addr; flags timeout; }'
nft add rule inet filter input ip saddr @blacklist drop
nft add rule inet filter input tcp dport 22 ct state new update @blacklist '{ ip saddr timeout 1h limit rate over 5/minute }' drop
Cách đọc rule thứ ba như sau: với mỗi kết nối SSH mới, nếu IP nguồn mở quá 5 kết nối trong một phút thì IP đó bị đưa vào set blacklist với thời hạn một giờ, đồng thời gói tin hiện tại bị chặn. Sau một giờ IP tự hết hạn và được truy cập lại. Bạn kiểm tra set bằng lệnh:
nft list set inet filter blacklist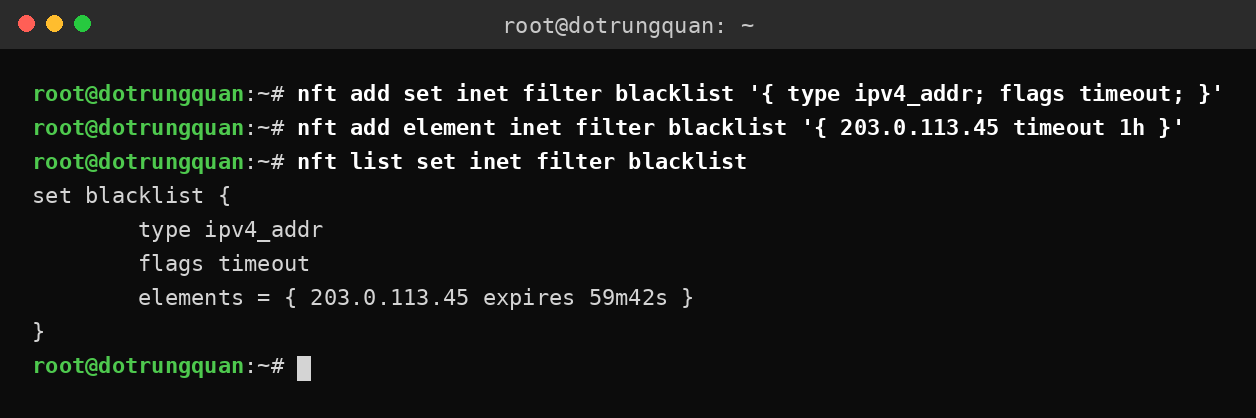
Set interval: chặn dải IP và chặn theo quốc gia
Set thường chỉ chứa từng IP rời rạc, nhưng set có cờ interval thì chứa được cả dải mạng và tự gộp các dải chồng lấn lại với nhau. Nhờ đó bạn có thể nạp danh sách IP của cả một quốc gia vào một set duy nhất và chặn bằng một rule:
nft add set inet filter country_block '{ type ipv4_addr; flags interval; }'
nft add element inet filter country_block '{ 198.51.100.0/24, 203.0.113.0/24 }'
nft add rule inet filter input ip saddr @country_block drop
Thực tế bạn sẽ lấy danh sách dải IP theo quốc gia từ các nguồn công khai, ghi vào một file rồi nạp bằng lệnh nft add element với file đó. Một set interval có thể chứa hàng chục nghìn dải mạng mà hiệu năng tra cứu vẫn rất nhanh.
Verdict map: gom nhiều port-forward thành một rule
Khi bạn có nhiều cổng cần chuyển hướng tới nhiều chain xử lý khác nhau, thay vì viết từng rule thì dùng verdict map để ánh xạ cổng sang quyết định. Ví dụ cổng 8080 nhảy tới chain xử lý HTTP, cổng 8443 nhảy tới chain xử lý HTTPS:
nft add table inet portfw
nft add map inet portfw portmap '{ type inet_service : verdict; elements = { 8080 : jump chain_http, 8443 : jump chain_https }; }'
nft add chain inet portfw chain_http '{ tcp dport 80 accept; }'
nft add chain inet portfw chain_https '{ tcp dport 443 accept; }'
nft add chain inet portfw input3 '{ type filter hook input priority filter; policy drop; }'
nft add rule inet portfw input3 tcp dport vmap @portmap
Lưu ý quan trọng: map thường dùng từ khóa map, còn verdict map thì dùng từ khóa vmap. Viết nhầm thành tcp dport map @portmap sẽ báo lỗi cú pháp.
NAT: masquerade và DNAT
Nếu VPS của bạn làm gateway cho mạng nội bộ thì dùng masquerade để các máy trong mạng ra internet qua IP của VPS:
nft add table ip nat
nft add chain ip nat postrouting '{ type nat hook postrouting priority srcnat; policy accept; }'
nft add rule ip nat postrouting oifname "eth0" masquerade
Nếu bạn muốn cổng 8080 trên VPS chuyển tiếp vào cổng 80 của một máy trong mạng nội bộ thì dùng DNAT:
nft add chain ip nat prerouting '{ type nat hook prerouting priority dstnat; policy accept; }'
nft add rule ip nat prerouting tcp dport 8080 dnat to 192.168.1.10:80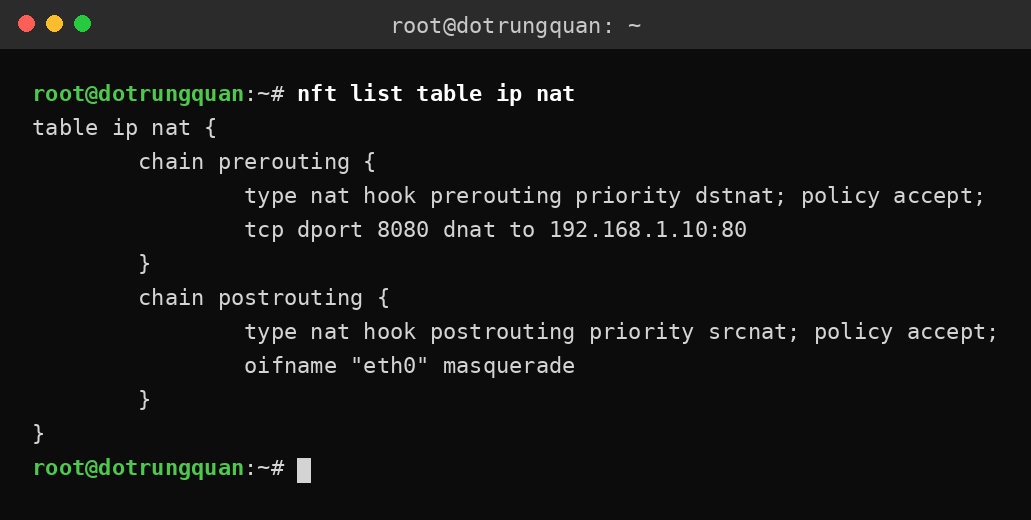
Giới hạn tốc độ và số kết nối chống flood
Hai rule sau chống flood hiệu quả mà không cần công cụ ngoài. Rule thứ nhất chặn IP mở SSH mới quá 5 lần trong một phút. Rule thứ hai giới hạn toàn bộ kết nối mới ở mức 50 kết nối mỗi giây, vượt quá thì ghi log rồi chặn:
nft add rule inet filter input tcp dport 22 ct state new limit rate over 5/minute drop
nft add rule inet filter input ct state new limit rate over 50/second burst 100 packets log prefix "NFT-FLOOD: " drop
Ngoài ra bạn có thể giới hạn số kết nối đồng thời trên một cổng, ví dụ không cho quá 20 kết nối cùng lúc tới cổng web:
nft add rule inet filter input tcp dport 80 ct count over 20 dropGhi log có giới hạn để không ngập nhật ký
Ghi log mọi gói tin bị chặn rất hữu ích khi điều tra, nhưng nếu bị tấn công flood thì log sẽ phình rất nhanh. Vì vậy nên gắn limit vào rule log để mỗi giây chỉ ghi tối đa vài dòng:
nft add rule inet filter input limit rate 5/second log prefix "NFT-DROP: " dropTiền tố NFT-DROP giúp bạn lọc log nhanh bằng lệnh journalctl hoặc grep, thay vì mò trong cả đống log của hệ thống.
Ruleset nguyên tử, chia file và sao lưu khôi phục
Một điểm mạnh lớn của nftables là bạn không cần chạy từng lệnh một trên server production. Cách làm chuẩn là viết toàn bộ ruleset vào file, kiểm tra cú pháp, rồi nạp một lần duy nhất:
nft -c -f /etc/nftables.conf
nft -f /etc/nftables.conf
Bạn cũng có thể chia ruleset thành nhiều file con và include vào file chính, ví dụ file riêng cho filter, file riêng cho NAT, file riêng cho các set IP chặn theo quốc gia. Sao lưu ruleset hiện tại và khôi phục khi cần cũng chỉ là hai lệnh:
nft list ruleset > /root/nftables-backup.nft
nft -f /root/nftables-backup.nft
Lỗi hay gặp khi viết ruleset
Có hai lỗi mà người mới hay vấp. Thứ nhất, fwd là từ khóa riêng của nftables nên bạn không thể đặt tên table là fwd, hãy đặt tên khác như portfw. Thứ hai, verdict map phải dùng từ khóa vmap chứ không phải map, viết nhầm sẽ báo lỗi cú pháp ngay khi kiểm tra. Cả hai lỗi này đều được phát hiện ngay bằng lệnh nft -c -f nên bạn cứ kiểm tra trước khi nạp là an toàn.
Lưu ý quan trọng trước khi dùng nftables
Đừng chạy nftables cùng lúc với một bộ quản lý firewall khác như CSF hay firewalld, vì mỗi bên sẽ tự xóa và viết lại rule của mình, cuối cùng ruleset sẽ loạn và bạn không biết rule nào đang thật sự chạy. Hãy chọn một bộ quản lý duy nhất cho mỗi server.
Một lưu ý nữa liên quan tới CSF: ConfigServer đã ngừng phát triển CSF từ cuối tháng 8 năm 2025, bản chính thức không còn tải được từ trang chủ mà phải lấy qua bản mirror của cộng đồng. Nếu bạn đang tính dựng server mới thì đây là lúc hợp lý để chuyển sang nftables hoặc firewalld cho yên tâm lâu dài.
Nếu bạn muốn thêm một lớp bảo vệ ở tầng ứng dụng cho website WordPress thì có thể tham khảo thêm Cloudflare đã bật WAF chặn PHP2Shell trước cả khi lỗ hổng được công bố.
Kết luận
nftables là bước tiến lớn so với iptables: một cú pháp cho mọi thứ, hiệu năng tốt hơn với danh sách lớn, cập nhật nguyên tử an toàn hơn và đủ tính năng nâng cao như set có timeout, verdict map, NAT và giới hạn tốc độ để thay thế cả những việc trước đây bạn phải nhờ tới CSF hay script ngoài.
Cách học nhanh nhất là bắt đầu từ ruleset cơ bản trong bài này, áp lên một VPS test, rồi thêm dần set chặn brute-force và NAT khi đã quen tay. Khi đã nắm được nftables thì bạn sẽ thấy việc quản trị firewall trên server trở nên gọn và chủ động hơn rất nhiều.
Nguồn tham khảo
- Tài liệu đầy đủ về cú pháp, set, map, NAT và các ví dụ trên Wiki chính thức của nftables.
Câu hỏi thường gặp
nftables khác iptables ở điểm nào?
nftables không phải là phiên bản mới của iptables, mà là bộ khung lọc gói tin thế hệ mới trong nhân Linux, được thiết kế để thay thế iptables.
Bắt đầu dùng nftables từ đâu?
Tạo table và chain mặc định, cho phép loopback và kết nối đã thiết lập, rồi mới mở hoặc chặn port và IP theo nhu cầu.
nftables cài được trên hệ điều hành nào?
Bài hướng dẫn cài đặt nftables trên các hệ điều hành Linux phổ biến, với tập lệnh thường dùng chung cho các bước cơ bản.
Xem thêm
- Tấn Công DDoS Layer 3, 4, 7: Cách Nhận Biết Và Phòng Chống
- Hướng dẫn chặn bot bằng Cloudflare
- Hướng Dẫn Bảo Mật WordPress Toàn Diện Với Plugin All In One WP Security

Với kinh nghiệm thực chiến từ việc tiếp xúc hàng ngày với vô vàn vấn đề về Website, Hosting, VPS, Server tại Phòng Kỹ thuật AZDIGI, mình luôn ấp ủ niềm đam mê chia sẻ kiến thức.
Mình xây dựng các blog không chỉ để tự trau dồi kỹ năng mà còn để cung cấp những tài liệu, hướng dẫn hữu ích nhất đến cộng đồng. Rất mong nhận được sự quan tâm của các bạn!
Để lại thông tin, mình sẽ phản hồi ngay.